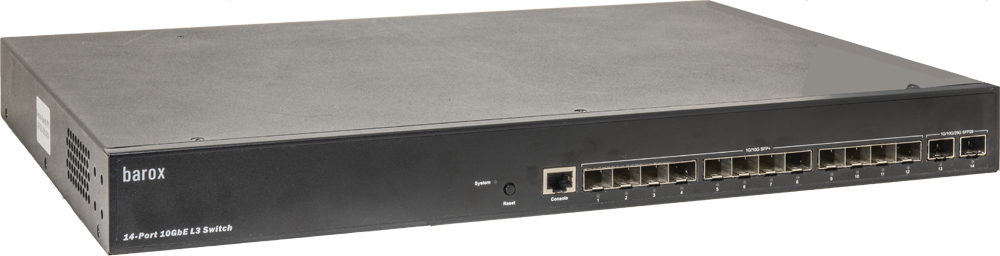
RY-LGSOTR38-14
- Switch 19" L2 et L3
- Ports fibre optique : 12 x 100 M/1 G/2,5 G/5 G/10 G
- Ports de liaison montante fibre optique : 2 x 1G/2,5G/5G/10G/25G
- Administrable, configurable en boucle, routage statique et dynamique
- OSPFv2/v3 et RIPv1/v2
- Ventilateur régulé
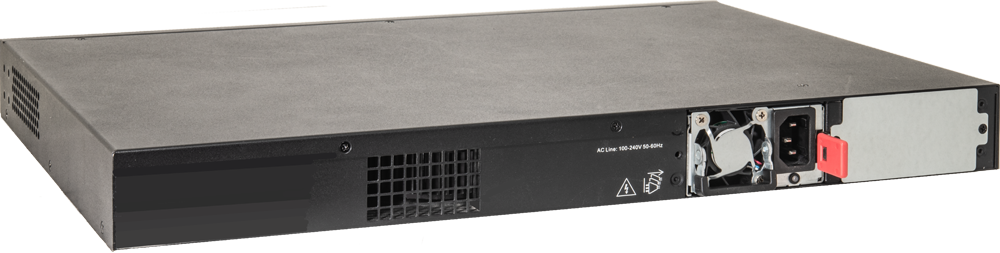
- Alimentation redondante 230 V CA
Ce switch de couche 2 et de couche 3 a été spécialement conçu pour les applications à fort débit de données, telles que la vidéo sur IP et le streaming vidéo, y compris en association avec la multidiffusion. Grâce à ses ports rapides de 10 G et à ses deux ports de liaison montante de 25 G, le RY-LGSOTR38-14 est idéal comme switch central dans les réseaux de grande taille. Les blocs d'alimentation redondants répondent également aux exigences de cette application. Le switch dispose de fonctions de sécurité étendues qui protègent à la fois le switch lui-même et le trafic réseau. Ses nombreuses possibilités de gestion permettent de répondre à des exigences réseau même complexes.
Informations sur les produits
Brève description
Switch 19 pouces destiné aux applications de cœur de réseau, doté de fonctions de sécurité avancées
Propriétés spéciales
Grâce à ses ports haut débit de 12 x 10G et 2 x 25G, ce switch est idéal comme switch central
Type de montage
Montage 19"
Ventilation
Ventilateur
Contenu de la livraison
Supports de montage 19 pouces
Pieds autocollants
Câble d'alimentation
1 bloc d'alimentation ; le deuxième bloc d'alimentation, nécessaire à une alimentation redondante, doit être commandé séparément
Câble de console RJ45 vers D-Sub 9
Fiche d'instructions QIG
Données techniques
Alimentation redondante possible grâce à deux blocs d'alimentation
Hot swappable
Les méthodes d'accès de gestion peuvent être désactivées individuellement.
RIP v1/v2 : le protocole d'information de routage (RIP) est un protocole de routage interne basé sur le routage par vecteur de distance et utilisé au sein d'un système autonome.
OSPF v2/v3 : OSPF est un protocole de routage à l'état de lien. Il est conçu pour un fonctionnement interne dans un système autonome unique. Chaque routeur OSPF maintient une base de données identique qui décrit la topologie du système autonome. Une table de routage est calculée à partir de cette base de données en créant un arbre de chemins les plus courts.
Supporte jusqu'à 4K VLANs simultanément
VLAN basé au port
Un port membre d'un VLAN peut être isolé des autres ports isolés du même VLAN et des VLAN privés.
VLAN-Edge privé (PVE)
Les VLAN privés sont basés sur le masque de port source et il n'y a pas de connexion aux VLAN. Cela signifie que les ID VLAN et les ID VLAN privés peuvent être identiques.
Voix VLAN
La fonction VLAN vocal vous permet de router le trafic vocal sur le VLAN vocal.
VLAN guest
Avec la fonction VLAN guest IEEE 802.1X, un VLAN guest peut être configuré pour chaque port 802.1X de l'appareil afin de fournir des services limités aux clients non conformes à la norme 802.1X.
Q-in-Q (double tag) VLAN
Cela vous permet de définir des exigences spécifiques pour les ID VLAN et le nombre de VLAN à prendre en charge.
Protocole 802.1v VLAN
La classification de plusieurs protocoles dans un seul VLAN fait souvent respecter des limites de VLAN qui ne conviennent pas à certains des protocoles. Cela nécessite la présence d'une unité non standard qui transmet les cadres contenant les protocoles pour lesquels les limites des VLAN ne sont pas adaptées entre les VLAN.
VLAN basé sur MAC
La fonction VLAN basée sur MAC permet d'attribuer des paquets entrants non marqués à un VLAN, en classant le trafic en fonction de l'adresse MAC source du paquet.
VLAN basé sur le sous-réseau IP
Dans un VLAN basé sur un sous-réseau IP, tous les postes de travail finaux d'un sous-réseau IP sont affectés au même VLAN. Dans ce VLAN, les utilisateurs peuvent déplacer leurs postes de travail sans avoir à reconfigurer leurs adresses réseau.
VLAN gestion
Le VLAN de gestion est utilisé pour gérer le commutateur à partir d'un emplacement distant en utilisant des protocoles tels que Telnet, SSH, SNMP, Syslog, etc.
Supporte huit files d'attente hardware.
Classification
Basé sur le port : QoS du trafic par port
802.1p : La classe de service CoS QoS de couche 2 basée sur la priorité du VLAN est un paramètre utilisé dans les protocoles de données et de voix pour distinguer les types de charges utiles contenues dans le paquet transmis.
QoS DSCP de la couche 3 des services différenciés basés sur le DSCP (DiffServ) : les paquets IP peuvent porter soit une valeur de priorité IP (IPP), soit une valeur DSCP (Differentiated Services Code Point). La QoS permet l'utilisation des deux valeurs car les valeurs DSCP sont rétrocompatibles avec les valeurs de priorité IP.
Classification et ré-étiquetage des LCA TCP/IP : QoS par le biais de l'ACL
Limitation des taux
Ingress Policer
Egress-Shaping et contrôle de taux des données par port
Scheduling
Priorité stricte et round robin pondéré (WRR) : Le round robin pondéré est un algorithme de planification qui utilise les poids attribués aux files d'attente pour déterminer la quantité de données qui est éliminée d'une file d'attente avant d'être déplacée vers la file suivante.
Il est possible d'enregistrer une clé HTTPS privée pour l'accès à la gestion.
Gestion des utilisateurs
Les droits des utilisateurs peuvent être définis librement sur 15 niveaux au maximum.
ACL
Le switch permet jusqu'à 512 entrées. Limitation du drop ou du débit basée sur l'adresse MAC/IP source/cible ou l'ID VLAN. Des règles et des conditions peuvent être définies par port pour les paquets entrants. Les règles comprennent les protocoles, les ports IP et les plages d'adresses. Les règles peuvent être définies au choix selon la méthode d'autorisation ou d'exclusion. Les critères sont les suivants : Ports source et destination TCP/ UDP, priorité 802.1p, type Ethernet, paquet ICMP (Internet Control Message Protocol).
Sécurité des ports
Gestion des adresses MAC par port et IP-Source-Guard : l'adresse MAC peut être contrôlée en combinaison avec l'adresse IP.
Storm Control
Empêche que le trafic d'un LAN soit perturbé par un flot de diffusion, de multidiffusion ou de monodiffusion sur un port.
Authentification RADIUS, 802.1X
Autorisation et facturation, hachage MD5, VLAN invité, mode hôte unique/multiple et sessions uniques/multiples.
Supporte 802.1X basé sur IGMP-RADIUS
Attribution dynamique de VLAN
Authentification TACACS
Le switch prend en charge l'authentification TACACS+. Le commutateur en tant que client.
Secure Shell (SSH)
SSH sécurise le trafic Telnet entrant ou sortant du commutateur, SSH v1 et v2 sont pris en charge.
Secure Socket Layer (SSL)
SSL crypte le trafic HTTP et permet ainsi un accès sécurisé étendu à l'interface utilisateur graphique de gestion basée sur un navigateur dans le commutateur.
HTTPS & SSL (Web sécurisé)
Hyper Text Transfer Protocol Secure (HTTPS) est la version sécurisée de HTTP.
BPDU Guard
Le BPDU Guard, une extension de STP, supprime un nœud qui reflète les BPDUs vers le réseau. Il fait respecter les limites du domaine STP et maintient la prévisibilité de la topologie active en ne permettant pas aux appareils réseau situés derrière un port compatible avec BPDU Guard de participer à STP.
Snooping DHCP
Avec DHCP Snooping, le switch possède une fonction qui fait office de pare-feu entre les hôtes non fiables et les serveurs DHCP fiables.
Protection de boucle
La protection des boucles permet d'éviter les boucles de monodiffusion, de diffusion et de multidiffusion inconnues dans les configurations de commutation de couche 2.
L'IGMP limite le trafic multicast à forte intensité de bande passante aux candidats. Prend en charge 1024 groupes multicast.
IGMP Querier
IGMP Querier est utilisé pour prendre en charge un domaine multicast de couche 2 de switchs snooping lorsqu'aucun routeur multicast n'est disponible.
Proxy IGMP
IGMP Snooping avec rapport de proxy ou suppression de rapport filtre activement les paquets IGMP pour réduire la charge sur le routeur multicast.
MLD v1/v2 Snooping
Délivre des paquets multicast IPv6 uniquement aux destinataires requis.
Enregistrement de VLAN multidiffusion (MVR)
Un VLAN dédié, configuré manuellement, appelé VLAN Multicast, pour acheminer le trafic multicast sur un réseau de couche 2 en conjonction avec le snooping IGMP.
Rapid Spanning Tree (RSTP), IEEE802.w
Multiple Spanning Tree (MSTP), IEEE802.1s
Ethernet Linear Protection Switching (ELPS), ITU-T G.8031
Ethernet Ring Protection Switching, (ERPS), ITU-T G.8032
Firmware (téléchargement du FW)
Pour télécharger le firmware, vous avez besoin d'un accès. Veuillez vous connecter ou vous enregistrer. L'enregistrement doit être validé par nos soins.
Logiciel (SW-Download)
Pour télécharger le logiciel, vous avez besoin d'un accès. Veuillez vous connecter ou vous enregistrer. L'enregistrement doit être validé par nos soins.
Téléchargements

-
Comparer le produit
AC-SFP28-SR
SFP -
Comparer le produit
AC-SFP28-LR
SFP -
Comparer le produit
AC-SFP28-VK-2M
SFP -
Comparer le produit
AC-SFP28-VK-10M
SFP -
Comparer le produit
AC-SFP-BIA-FXME
SFP -
Comparer le produit
AC-SFP-BIA-FXSE
SFP -
Comparer le produit
AC-SFP-BIA-LXE
SFP -
Comparer le produit
AC-SFP-BIA-SXE
SFP -
Comparer le produit
AC-SFP-BIB-FXME
SFP -
Comparer le produit
AC-SFP-BIB-FXSE
SFP -
Comparer le produit
AC-SFP-BIB-LXE
SFP -
Comparer le produit
AC-SFP-BIB-SXE
SFP -
Comparer le produit
AC-SFP-FXMME
SFP -
Comparer le produit
AC-SFP-FXSME
SFP -
Comparer le produit
AC-SFP-LX-E-10
SFP -
Comparer le produit
AC-SFP-LX-E-20
SFP -
Comparer le produit
AC-SFP-LX-E-40
SFP -
Comparer le produit
AC-SFP-LX-E-70
SFP -
Comparer le produit
AC-SFP-SX-E
SFP -
Comparer le produit
AC-SFP-SXOM3-E
SFP